Масові збої у США: експертка попередила про «вулнапокаліпсис»
Масові збої у США охопили Microsoft 365, авіасполучення, банківські сервіси та засекречену внутрішню мережу Агентства національної безпеки протягом шести днів. Експертка з кібербезпеки Ніколь Перлрот (Nicole Perlroth) назвала ситуацію початком «вулнапокаліпсису» — періоду безпрецедентної технологічної нестабільності.
У вівторок Перлрот повідомила, що відповідає на сотні текстових і приватних повідомлень із запитаннями, чи настає кінець світу. У дописі на платформі X вона застерегла: «Ми вступаємо в період безпрецедентної технологічної нестабільності».
Водночас почута нею інформація, за її словами, не суперечить офіційній версії, що більшість збоїв спричинили «некоректні оновлення». Жодна з компаній чи установ не назвала ці інциденти атакою. Більшість проблем виникла під час змін або ремонту систем.
Що спричинило збої
Microsoft пояснила причину збою Аутлук, який тривав майже 24 години, помилкою в липневому оновленні серверів мережевих шлюзів. Про це повідомило видання BleepingComputer.
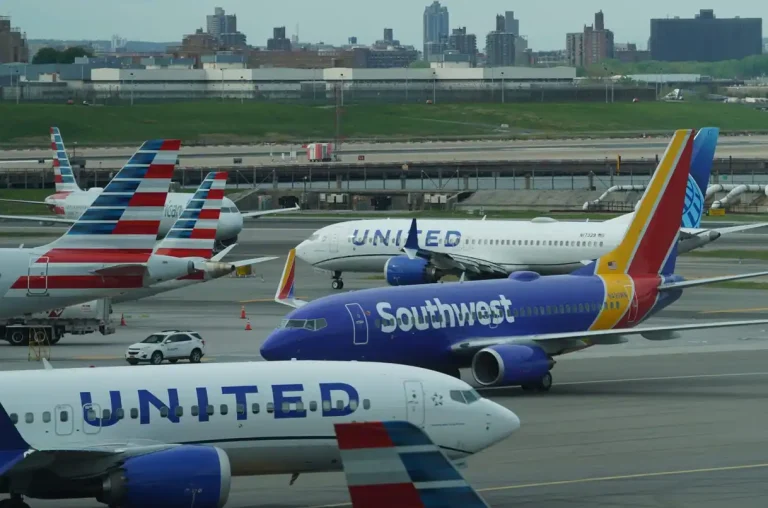
Федеральне управління цивільної авіації США (FAA) зупинило всі рейси в країні більш як на чотири години. Це була найдовша загальнонаціональна зупинка від закриття повітряного простору 11 вересня 2001 року. Тієї п’ятниці скасували понад 9 100 рейсів, свідчать дані FlightAware, на які посилається Fox Weather.
Міністр транспорту Шон Даффі поклав відповідальність на «планове технічне обслуговування»: підрядник замінював мідні дроти на оптоволокно. Після зупинки авіарейсів у США їхню роботу почали відновлювати.
Клієнти банків Chase і Wells Fargo не могли отримати доступ до своїх грошей. Chase пояснив це «технічною проблемою». Apple заявила, що несправне внутрішнє оновлення у вівторок вивело з ладу iCloud та інші клієнтські сервіси. В АНБ проблеми в мережі назвали «тимчасовим погіршенням роботи» під час планового обслуговування.
У середу держсекретар Марко Рубіо заявив журналістам у Манілі, куди він прибув із президентом Дональдом Трампом, що США не перебувають під системною атакою. Як повідомляє Forbes, Рубіо сказав, що немає «абсолютно жодних доказів» зв’язку між збоями.
Усі наявні в нас показники свідчать, що кожна з цих подій має пояснення або причину.
За словами Рубіо, усунення вразливостей компаніями може спричинити «короткочасне порушення роботи системи». Трамп висловився простіше: «Це як коли ти великий і могутній і маєш усі гроші. Таке трапляється. Усе гаразд».
Кількість виявлених вразливостей зросла
На думку Перлрот, штучний інтелект допомагає знаходити програмні вади значно швидше, ніж розробники встигають їх усувати. Частина наявних даних підтверджує зростання кількості виявлених проблем.
За даними VulnCheck, 13 листопада кількість опублікованих у 2026 році записів про вразливості, відомих як CVE, перевищила 100 тисяч. Це більш ніж удвічі більше, ніж за весь 2025 рік.
Окремий перерахунок записів проєкту CVE виявив 89 849 вразливостей до кінця жовтня проти 39 638 за ті самі місяці попереднього року. Лише в жовтні їх було 17 049 — майже вчетверо більше, ніж у жовтні 2025-го. Команда IBM X-Force нарахувала зростання на 578% кількості розкритих вразливостей у продуктах Microsoft, Oracle, Chrome та Apache за період до кінця вересня.
Джош Брессерс (Josh Bressers) із VulnCheck сказав виданню The Register: «Не можна заперечувати, що пошук вразливостей за допомогою ШІ є рушієм більшої частини того, що ми спостерігаємо».
Утім, записи CVE не вказують, чи знайшов ваду штучний інтелект, тому його вплив неможливо виокремити з підрахунків. IBM також зазначила, що її дані «не встановлюють прямого причинно-наслідкового зв’язку».
Перерахунок показав, що кількість вразливостей, які потребують термінового виправлення, суттєво не зросла. Йдеться про вади зі списку експлуатованих вразливостей CISA або ті, для яких існує висока ймовірність експлуатації. «Удвічі більше CVE не означає вдвічі більшу небезпеку», — підсумував автор підрахунку. Ці набори даних також не дають змоги перевірити твердження Перлрот про триразове зростання кількості високих і критичних вразливостей.
Оновлення під тиском часу
Друга частина аргументу Перлрот стосується швидкості. Вона написала, що середній час до експлуатації вразливості скоротився до «мінус семи днів»: зловмисники використовують вади ще до появи виправлення.
Публічні дані менш драматичні. VulnCheck встановила, що медіанний час від публікації CVE до її експлуатації скоротився зі 120 днів у 2025 році до 80 днів у першій половині 2026-го. CrowdStrike виявила, що 88% випадків експлуатації з використанням публічного коду для демонстрації вразливості сталися протягом 48 годин після його оприлюднення.
І Рубіо, і Перлрот звертають увагу на один процес: більше виявлених вад означає більше виправлень, а швидша експлуатація залишає менше часу на їхнє тестування. Якщо оновлення порушує роботу сервісу, клієнти можуть помітити це раніше за компанію. Рубіо навів приклад банківського застосунку: якщо люди не можуть до нього увійти, «вони помітять це дуже, дуже швидко».
Подібне вже траплялося. У липні 2024 року одне несправне оновлення CrowdStrike вивело з ладу понад 8,5 мільйона комп’ютерів із Windows. Страхова компанія Parametrix оцінила прямі збитки компаній зі списку Fortune 500 у 5,4 мільярда доларів і заявила, що кіберстрахування покриє лише від 10% до 20% цієї суми. Хакери до інциденту не були причетні.
Ще 1984 року соціолог Єльського університету Чарльз Перроу (Charles Perrow) назвав такі збої «нормальними аваріями» — відмовами, закладеними в складних, тісно пов’язаних системах, які ніхто не розуміє повністю. За словами Перлрот, програмне забезпечення, на якому нині працюють компанії, «майже ніхто не розуміє від початку до кінця».
Генеральний директор Honeywell Technologies Вімал Капур (Vimal Kapur) у понеділок на інноваційному форумі Fortune в Детройті сказав, що за 50 років додавання програмного забезпечення та інфраструктури промислові системи стали надто складними, щоб люди встигали за ними. «Те, що сталося за останні два тижні, є прикладом складності», — заявив він.
Перлрот назвала події минулого тижня «початковим розділом». Наступне випробування процесу оновлень уже заплановане: черговий вівторок виправлень Microsoft припадає на 8 грудня.